

Observabilidad 360
¿Qué es la observabilidad de aplicaciones y por qué tu empresa la necesita?
¿Qué es la observabilidad de infraestructura TI?
La observabilidad de infraestructura TI es la capacidad de leer el estado real de tus sistemas a partir de los datos que ya generan, dándote respuestas incluso ante preguntas que no habías anticipado.
A diferencia del monitoreo tradicional que alerta cuando algo ya falló, la observabilidad detecta patrones anómalos, correlaciona eventos de múltiples fuentes y reduce el tiempo de diagnóstico (MTTR) antes de que el usuario final lo note. Incluye visibilidad de red, aplicaciones, bases de datos, experiencia del usuario y entornos híbridos o multicloud.
¿Qué habilita la Observabilidad 360 de PlanNet?
La solución de Observabilidad 360 de PlanNet entrega cinco capacidades clave:
- Visibilidad completa en tiempo real de cada capa operativa: infraestructura, aplicaciones, bases de datos, nube, red y experiencia del usuario.
- Detección proactiva de incidentes, antes de que se conviertan en fallas visibles para el usuario final.
- Correlación automatizada de datos, sin silos entre equipos.
- Análisis con IA que identifica patrones, anomalías y oportunidades de mejora.
- Mejora continua del rendimiento, reduciendo tiempos de diagnóstico y solución (MTTR).
El reto que enfrentas
¿Tu equipo de TI reacciona cuando ya es demasiado tarde?
Con visibilidad fragmentada, cada incidente se convierte en una carrera de equipos desconectados buscando la causa raíz mientras la operación ya está afectada.

Sin visibilidad de todos los sitios
Sucursales, plantas y entornos híbridos operando en silos, sin un panel único que permita detectar anomalías antes de que impacten al usuario.

El equipo vive resolviendo tickets
Sin automatización ni correlación de eventos, el equipo dedica horas a diagnósticos manuales en lugar de proyectos estratégicos.

Herramientas aisladas sin correlación
Red, cómputo, almacenamiento y seguridad en dashboards distintos. Cuando algo falla, nadie sabe con certeza qué sistema originó el problema.

Incidentes que ya afectaron al usuario
El equipo de TI se entera de los problemas cuando el usuario ya los reportó. Esa reactividad le cuesta a la empresa en operación e imagen.
La solución
ThousandEyes + Splunk: dos mundos unidos en una sola vista
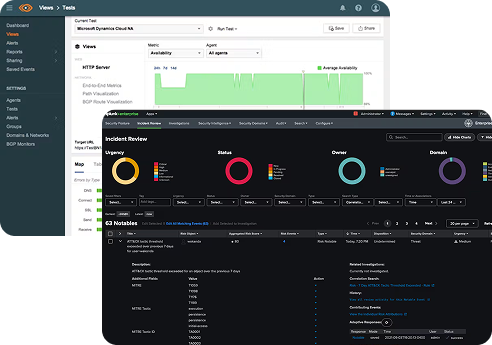
La combinación de ambas plataformas une la experiencia del usuario con el estado interno de la infraestructura, para detectar, correlacionar y resolver más rápido.
Visibilidad de red e internet
- Problemas de conectividad
- Caídas en servicios externos
- Latencia en la red
- Fallas que impactan al usuario final
Inteligencia de infraestructura
- Qué sistemas fueron afectados
- Qué servicios dependen de esa falla
- Cómo se comportaron las aplicaciones
- Qué eventos o métricas explican el incidente
El resultado
- Detección proactiva de incidentes
- Diagnóstico más rápido
- Eliminación de falsos positivos
- Decisiones basadas en datos unificados
Plataformas de observabilidad
Las dos tecnologías líderes mundiales, implementadas por PlanNet
Cisco ThousandEyes
Inteligencia de red e internet para visibilidad de extremo a extremo
ThousandEyes · Network Intel
Monitoreo de red global
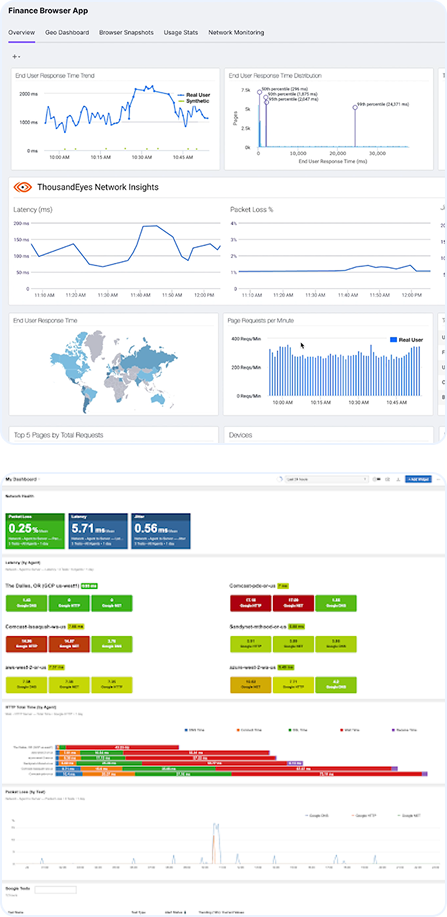
Detecta problemas de conectividad, latencia y caídas en servicios externos desde más de 200 ciudades, antes de que el usuario final lo reporte.
ThousandEyes · Digital Experience
Experiencia del usuario final
Monitorea la experiencia real de cada usuario al acceder a aplicaciones SaaS, servicios en la nube o portales internos, desde cualquier ubicación o dispositivo.
ThousandEyes · Enterprise Agents
Visibilidad interna y externa
Agentes desplegados en tu red interna y en la nube para correlacionar el rendimiento de red con el comportamiento de tus aplicaciones críticas.
ThousandEyes · API
Integración con tu stack
Conecta ThousandEyes con Splunk, AppDynamics, Meraki, SD-WAN y otras herramientas existentes para eliminar silos de visibilidad entre equipos.
Splunk
Búsqueda, monitoreo y análisis de datos en tiempo real
Splunk · Observability Cloud
Observabilidad full-stack
APM, Infrastructure Monitoring y RUM unificados. Distributed tracing end-to-end con full-fidelity para detectar cuellos de botella en aplicaciones distribuidas.
Splunk · ITSI
Inteligencia de servicios TI
Correlaciona eventos de múltiples fuentes y los convierte en visibilidad del estado de los servicios de negocio, con AIOps para detección predictiva de incidentes.
Splunk · Log Management
Análisis y correlación de logs
Centraliza logs de toda la infraestructura — servidores, red, aplicaciones y seguridad — para búsqueda en tiempo real y análisis forense de incidentes.
Splunk · SIEM
Seguridad integrada
Detecta comportamientos anómalos, responde a amenazas y cumple con marcos de seguridad desde la misma plataforma de observabilidad.
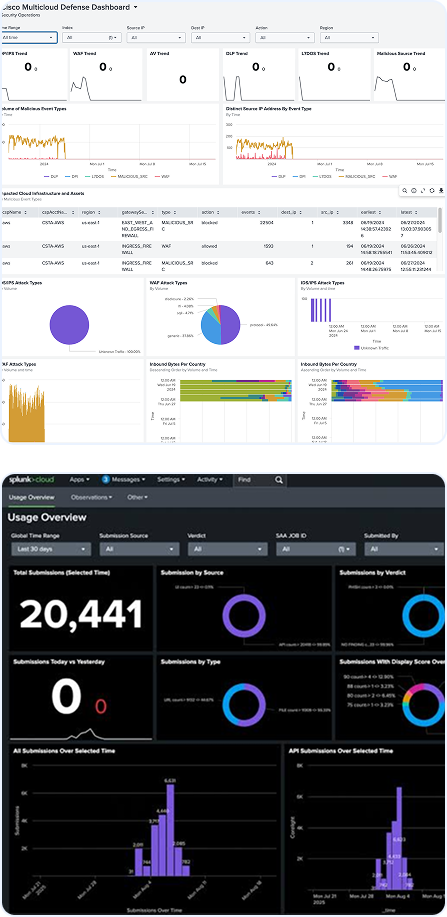
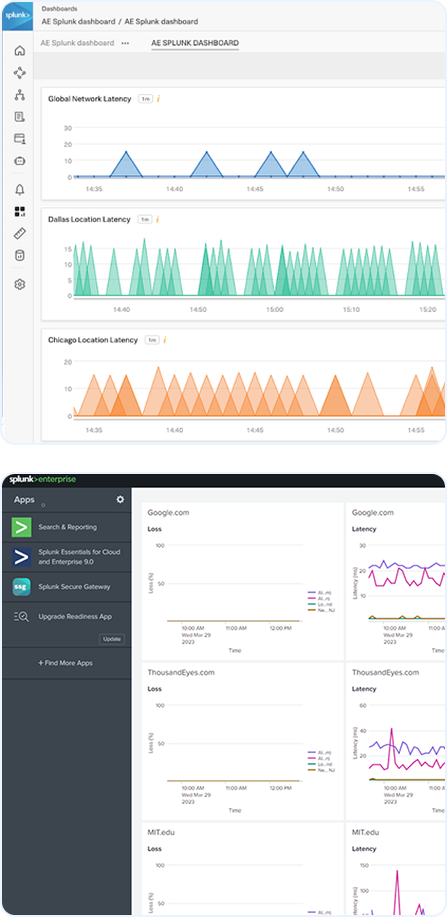
Integración ThousandEyes + Splunk
La combinación que une la experiencia del usuario con el estado de la infraestructura
Integración bidireccional
Contexto compartido en tiempo real
ThousandEyes envía métricas de red a Splunk automáticamente. Splunk superpone el estado de aplicaciones e infraestructura para dar el contexto completo de cada incidente.
Correlación automática
De la red a la aplicación
Cuando ThousandEyes detecta latencia en la red, Splunk correlaciona automáticamente qué aplicaciones, servicios y usuarios están siendo afectados, sin trabajo manual.
Dashboard unificado
Una sola vista para todos los equipos
NetOps y AppOps trabajando con la misma información. Elimina la discusión entre equipos sobre "a quién le toca el incidente" acelerando la resolución.
AIOps
Detección predictiva con IA
La IA analiza patrones históricos de ambas plataformas para anticipar degradaciones antes de que se conviertan en incidentes que afecten al usuario.
Ve las plataformas en acción
Especialistas PlanNet explican cómo funcionan
Dos videos, dos plataformas, un solo equipo que las implementa y opera.
ThousandEyes anticipa a incidentes y reduces los tiempos de resolución.

Splunk permite buscar, monitorear y analizar datos en tiempo real.
Casos de uso por industria
Visibilidad que protege los procesos críticos de tu sector
Retail
- Comercio electrónico y en sucursal con visibilidad total
- Sistemas de punto de venta monitoreados proactivamente
- Alertas antes de que una caída afecte las ventas
Manufactura
- Sistemas SCADA y OT con visibilidad integrada
- Latencia en aplicaciones de piso de producción
- Correlación de fallas de red con paros de línea
Finanzas
- Portales bancarios con disponibilidad garantizada
- Sistemas transaccionales monitoreados de extremo a extremo
- Detección de anomalías de seguridad en tiempo real
Salud
- Sistemas críticos de atención al paciente monitoreados
- Disponibilidad de expedientes clínicos garantizada
- Cumplimiento de SLAs en entornos regulados
Retail
- Comercio electrónico y en sucursal con visibilidad total
- Sistemas de punto de venta monitoreados proactivamente
- Alertas antes de que una caída afecte las ventas
Manufactura
- Sistemas SCADA y OT con visibilidad integrada
- Latencia en aplicaciones de piso de producción
- Correlación de fallas de red con paros de línea
Finanzas
- Portales bancarios con disponibilidad garantizada
- Sistemas transaccionales monitoreados de extremo a extremo
- Detección de anomalías de seguridad en tiempo real
Salud
- Sistemas críticos de atención al paciente monitoreados
- Disponibilidad de expedientes clínicos garantizada
- Cumplimiento de SLAs en entornos regulados
Proceso de implementación
Tu migración a la nube en 4 pasos sin sorpresas
Metodología probada para implementar observabilidad sin interrumpir la operación del negocio.
Diagnóstico de visibilidad gratuito
Evaluamos tu stack actual de monitoreo, identificamos puntos ciegos y los riesgos operativos asociados. Sin costo, con reporte ejecutivo entregable.
Diseño de arquitectura de observabilidad
Diseñamos la solución óptima de ThousandEyes, Splunk o ambas según tu industria, stack tecnológico y presupuesto. Con demostración en nuestro Laboratorio DevNet antes de firmar contrato.
Implementación e integración con tu stack
Desplegamos con ingenieros certificados, integramos con tus herramientas existentes (ITSM, CMDB, alertas) y configuramos dashboards adaptados a los flujos de tu equipo de TI.
Operación y mejora continua
Un NOC 24/7 monitorea tu entorno de forma proactiva, ajusta umbrales de alerta, optimiza dashboards y entrega reportes mensuales de disponibilidad y rendimiento.
Reconocimientos Cisco
Cisco Partner Awards Winner
Como Cisco Preferred Partner, hemos sido reconocidos en múltiples ocasiones por nuestra excelencia como integrador de soluciones.

Enterprise Partner
of the Year
Growth Partner
of the Year
Networking Partner
of the Year
Service and Software Excellence
Partner of the Year
2nd Tier, Customer Experience
Partner of the Year
2nd Tier, Partner of the Year
Reconocimiento general
2nd Tier, Software Partner
of the Year
2nd Tier, Mexico Partner
Of the Year
2nd Tier, Marketing Partner
Of the Year
Partner Summit, Marketing Partner
Of the Year (x2)
Preguntas frecuentes
Resuelve tus dudas antes de contactarnos
¿Cuántos incidentes llegan antes de que tu equipo los detecte?
Agenda un diagnóstico gratuito de visibilidad. Identificamos tus puntos ciegos y te mostramos qué detectarías con ThousandEyes y Splunk en tu entorno real.
¿Qué obtendrás?
- Evaluación de tu stack actual de monitoreo
- Identificación de puntos ciegos en tu infraestructura
- Demo de ThousandEyes y Splunk en tu entorno real
- Reporte ejecutivo entregable sin compromiso
Agenda una sesión
con nuestros especialistas
Un especialista te contactará en menos de 24 horas hábiles
*Campos obligatorios | Aviso de Privacidad